


Kad netko kaže “WordPress nije siguran”, obično nije u pravu. Sama WordPress jezgra rijetko je bila izvor problema — u 2025./2026. U njoj je prijavljeno svega 6 ranjivosti, dok ih je 91% pronađeno u dodacima (pluginovima) i 9% u temama. Drugim riječima: rizik ne dolazi od WordPressa kao sustava, nego od onoga što instalirate na njega.
To je dobra i loša vijest u isto vrijeme. Dobra, jer znate točno gdje usmjeriti pažnju. Loša, jer prosječna WordPress stranica ima desetak dodataka, a novi propusti u njima objavljuju se stalno — i iskorištavaju brzo, ponekad već unutar nekoliko sati od objave.
U ovom članku objašnjavamo što sigurnost WordPressa znači u praksi 2026. — odakle stvarno dolaze napadi na WordPress stranice, koje su najčešće greške koje ih omogućuju, i koje konkretne mjere najviše smanjuju rizik — bez tehničkog žargona i bez nepotrebnog straha.
Iz ovog članka saznat ćete
- odakle stvarno dolaze napadi na WordPress stranice (spojler: rijetko iz same jezgre)
- koliko brzo se novootkriveni propusti iskorištavaju u praksi
- koje su najčešće greške koje olakšavaju napad
- koje konkretne mjere zaštite najviše smanjuju rizik
- kako prepoznati da je stranica možda kompromitirana
- što napraviti ako sumnjate da je stranica hakirana
- kada je vrijeme da kontaktirate podršku
Kratak primjer: kako izgleda kompromitirana WordPress stranica
Vlasnik webshopa primijeti upozorenje u Google Search Consoleu o “Hacked Content” (hakiranom sadržaju) — koje Google prijavljuje kad otkrije da je netko bez dozvole ubacio kod na stranicu. Kad vlasnik otvori stranicu, sve izgleda uredno: dizajn je isti, proizvodi su na mjestu, no posjetitelji koji dolaze izravno iz Google pretrage odjednom se preusmjeravaju na sumnjivu reklamu — zlonamjerni kod namjerno cilja samo taj promet, dok vlasniku, koji stranicu otvara izravno, ništa ne izgleda sumnjivo. Upravo to (uvjetno preusmjeravanje ovisno o tome od kuda posjetitelj dolazi) česta je taktika koja odgađa otkrivanje napada. Negdje u pozadini, zastarjeli dodatak s poznatim propustom poslužio je kao ulaz za automatizirani napad koji je ubacio taj zlonamjeran kod.
Ovakvi scenariji nisu rijetkost, a najčešće ih omogućava upravo kombinacija: zastarjeli dodatak, slaba lozinka i nedostatak nadzora. Sve tri stvari su rješive.
Zašto je sigurnost WordPressa danas važnija nego ikad
Napadi najčešće dolaze iz dodataka, ne iz jezgre
WordPress jezgra prolazi kroz opsežnu, javnu sigurnosnu reviziju i ažurira se redovito — trenutna stabilna verzija je WordPress 7.1. Upravo zato je jezgra rijetko slaba karika.
Dodaci i teme su druga priča. Prema analizi sigurnosne tvrtke Patchstack za 2025./2026., 91% svih novootkrivenih WordPress ranjivosti pronađeno je u dodacima, a 9% u temama — jezgra nosi zanemariv udio. Zanimljivo, čak 76% ranjivosti pronađenih u plaćenim (premium) dodacima stvarno je iskorišteno u napadima, što je veći postotak nego kod besplatnih. Što to znači za vlasnika stranice? Plaćanje za dodatak ne znači automatski i veću sigurnost — bitnije je koliko se dodatak redovito održava, koliko je rasprostranjen i koliko brzo njegov razvojni tim reagira na prijavljene propuste.
Koliko brzo se propusti iskorištavaju
Ono što ovu temu čini hitnom nije samo broj propusta, nego brzina kojom se iskorištavaju. Prema istom izvoru, kod najčešće napadanih propusta napadači masovno iskorištavaju ranjivost već otprilike 5 sati nakon javne objave. Gotovo polovica ozbiljnih propusta iskorištena je unutar 24 sata. Uz to, 46% ranjivosti u trenutku objave još nema dostupnu zakrpu.
Što to znači za vlasnika stranice? Automatsko obavještavanje o ažuriranjima nije dovoljno ako se ažuriranja ne instaliraju brzo — čekanje tjedan dana da se “nađe vremena” za ažuriranje dodatka može biti predugo.
Najčešći tipovi napada na WordPress stranice
Prema stvarno blokiranim napadima u 2025./2026., najčešće se pojavljuju:
- Neautenticirani stored XSS — zlonamjeran kod ubačen kroz nezaštićena polja (komentare, forme) koji se zatim izvršava u pregledniku posjetitelja.
- Zaobilaženje autorizacije (broken access control) — napadač pristupa dijelovima admin sučelja ili funkcijama za koje nema ovlasti. Ova vrsta napada posebno je opasna jer izgleda kao normalan, autenticirani promet, pa je klasičnim firewall-ima (WAF) to teško prepoznati.
- Proizvoljni upload datoteka — napadač uspije postaviti vlastitu (zlonamjernu) datoteku na server kroz propust u formi za upload.
- PHP object injection — tehnički napredniji propust koji u najgorem slučaju može dovesti do potpunog preuzimanja servera.
Ne trebate pamtiti ove nazive. Bitno je razumjeti da većina njih dolazi kroz dodatke, i da se najviše sprječavaju redovitim ažuriranjem i ograničavanjem broja instaliranih dodataka.
Što ne raditi
- Ne instalirajte dodatke i teme od neslužbenih izvora (“nulled” verzije). Besplatne kopije plaćenih dodataka s neslužbenih stranica čest su način ubacivanja zlonamjernog koda već pri instalaciji.
- Ne koristite istu lozinku za administratorski račun kao za druge servise. Curenje podataka na drugoj platformi tako izravno ugrožavaju i vašu WordPress stranicu.
- Ne gomilajte dodatke “za svaki slučaj”. Svaki dodatak koji ne koristite aktivno je dodatna površina za napad, čak i ako je neaktivan ali instaliran.
- Ne odgađajte ažuriranja “dok uhvatim vremena”. Kod nekih propusta razlika između objave i iskorištavanja mjeri se satima, ne tjednima.
Praktične mjere zaštite koje najviše smanjuju rizik
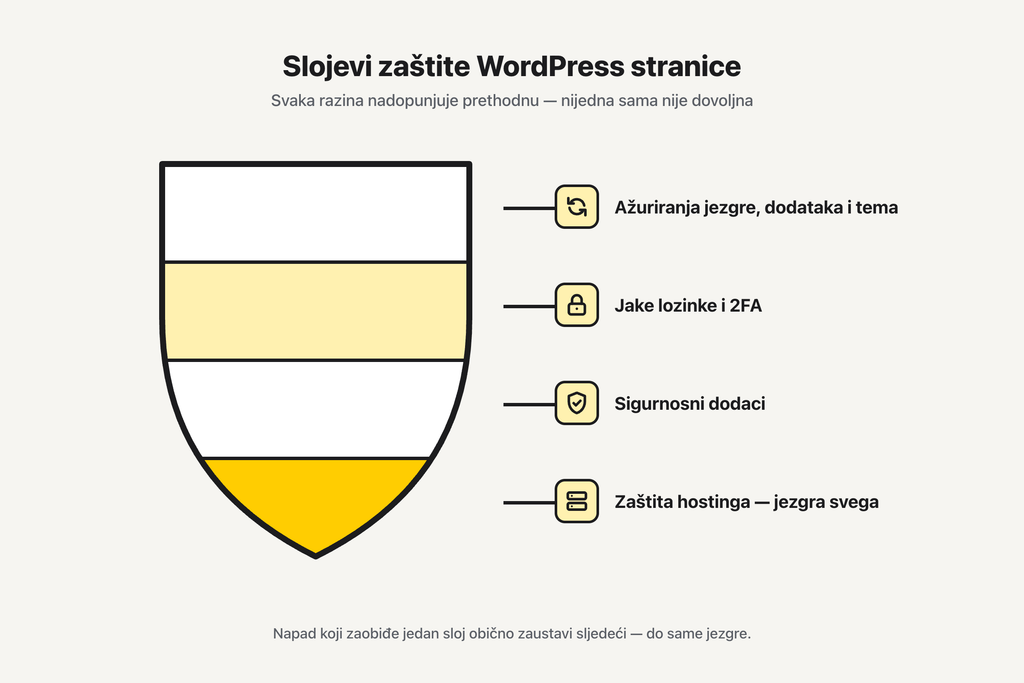
Redovito ažuriranje jezgre, dodataka i tema
Ovo je i dalje najvažnija pojedinačna mjera. Uključite automatska ažuriranja gdje god je to moguće, a za dodatke koji to ne podržavaju, radite redovitu (tjednu, ne mjesečnu) provjeru. Prije velikih ažuriranja jezgre (npr. prelazak na noviju glavnu verziju) preporučuje se prvo testiranje na privremenoj/staging verziji stranice.
Dvofaktorska autentikacija (2FA) i jake lozinke
Dvofaktorska autentikacija znači da prijava zahtijeva i lozinku i drugi faktor (npr. kod s mobitela), pa sama ukradena ili pogođena lozinka nije dovoljna za pristup. U kombinaciji s jakom, jedinstvenom lozinkom, ovo je jedna od najjeftinijih i najučinkovitijih mjera zaštite administratorskog pristupa.
Sigurnosni dodaci i hosting zaštita
Osim mjera na razini same WordPress instalacije, dio zaštite dolazi i s razine hostinga. cyber_Folks WordPress hosting paketi uključuju:
- Imunify360 — sustav koji na razini servera prepoznaje i blokira poznate napade prije nego što uopće stignu do WordPressa.
- LiteSpeed Web Server s ugrađenom zaštitom od DDoS napada, sprječava da lažni promet preplavi stranicu.
- Besplatni Let’s Encrypt SSL certifikat, koji osigurava šifriranu vezu između posjetitelja i stranice.
Što napraviti ako sumnjate da je stranica hakirana
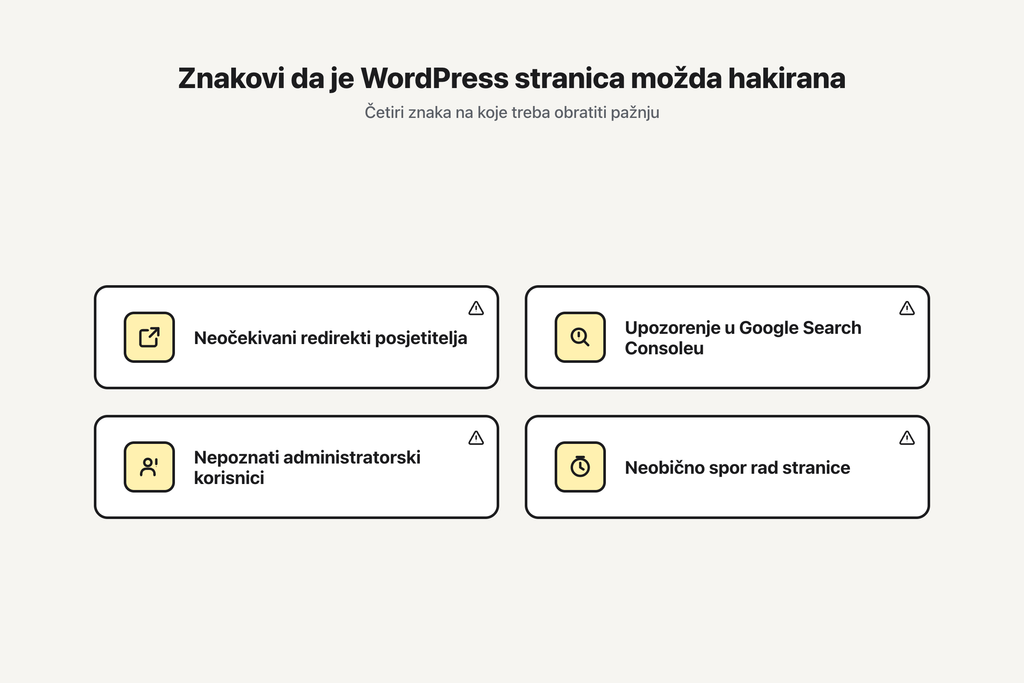
Znakovi da nešto nije u redu: neočekivani redirekti posjetitelja na druge stranice, upozorenje u Google Search Consoleu ili pregledniku (“ova stranica može štetiti vašem računalu”), nepoznati administratorski korisnički računi ili neobično spor rad stranice bez razloga.
Ako primijetite bilo koji od ovih znakova:
- Odmah promijenite sve lozinke (WordPress admin, FTP/SFTP, baza podataka, e-mail adresa, hosting panel).
- Napravite kopiju trenutnog stanja stranice prije bilo kakvih izmjena — može poslužiti za analizu.
- Kontaktirajte hosting podršku — mnogi hosting timovi imaju iskustva s ovakvim situacijama i mogu pomoći u identifikaciji zlonamjernog koda.
- Ažurirajte sve dodatke, teme i WordPress jezgru na najnovije verzije nakon čišćenja.
Kada je vrijeme da kontaktirate podršku
Ako primijetite bilo koji od gornjih znakova, ako niste sigurni je li vaš hosting paket zaštićen sustavom poput Imunify360, ili ako upravljate s više WordPress stranica i nemate jasan proces ažuriranja, to je jasan signal da je vrijeme za razgovor s hosting podrškom.
Sigurnost WordPressa ovisi o navikama, ne samo o softveru
Je li WordPress siguran? Jezgra jest — prolazi kroz redovitu javnu sigurnosnu reviziju i redovito se ažurira. Pravo pitanje za 2026. glasi drugačije: koliko brzo ažurirate dodatke, jeste li zaštitili administratorski pristup jakom lozinkom i dvofaktorskom autentikacijom i imate li dodatni sloj zaštite na razini hostinga. Kad su ta tri sloja zaštite na mjestu — redovita ažuriranja, zaštićen pristup i hosting zaštita — rizik pada na razumnu, upravljivu razinu.
Ako niste sigurni je li vaša WordPress stranica dovoljno zaštićena, javite nam se i pomoći ćemo vam provjeriti.
Preporučeno za tebe
Sigurn(ij)a instalacija WordPressa
WordPress je izrazito privlačna meta Zainteresiranim Stranama: hakerima, autorima raznih invazivnih skripti, ili objesnoj djeci koja iz dosade pokušavaju srušiti susjedovu stranicu. Gotovo sve sigurnosne rupe su uzrokovane tzv. “lošom praksom” prilikom same početne instalacije WP-a, ili kasnijim izostankom redovitog održavanja aplikacije. U ovom tekstu ćemo proći neke od korisnih postupaka koje biste trebali proći prilikom nove instalacije WP-a na Linux serverima.
Svaka peta hrvatska web stranica koristi besplatni CMS
Iako je u blogerskim krugovima Wordpress daleko najpoznatiji i najkorišteniji CMS (content management system tj. sustav za upravljanje sadržajem), mogla bi nas iznenaditi činjenica da na razini Europe Joomla i dalje vodi glavnu riječ kada se radi o open source CMS platformama. Prema Google Trendsu, u gotovo svim europskim državama osim Engleske još uvijek dominira Joomla ispred Wordpressa.
Sigurni WordPress, mirna savjest
Sjećate se onog momenta kad ste vidjeli svoje nove stranice upogonjene moćnim WordPressom, sretni što napokon možete svoju web adresu isticati s ponosom? A ukoliko ste nažalost bili u situaciji, vjerojatno se sjećate i trenutka kada ste primjetili čudne i neželjene datoteke na svojem serverskom disku. U tome slučaju, vjerojatno ste primili i poruku od […]
Tražite li dalje?